Volt Typhoon usou rede secreta Silent Train em ataques de zero-day
Segundo a Lumen Black Lotus Labs, a rede de acesso foi identificada em 2023, usava dispositivos comprometidos em cadeias rotativas e já foi desarticulada.
Publicado em
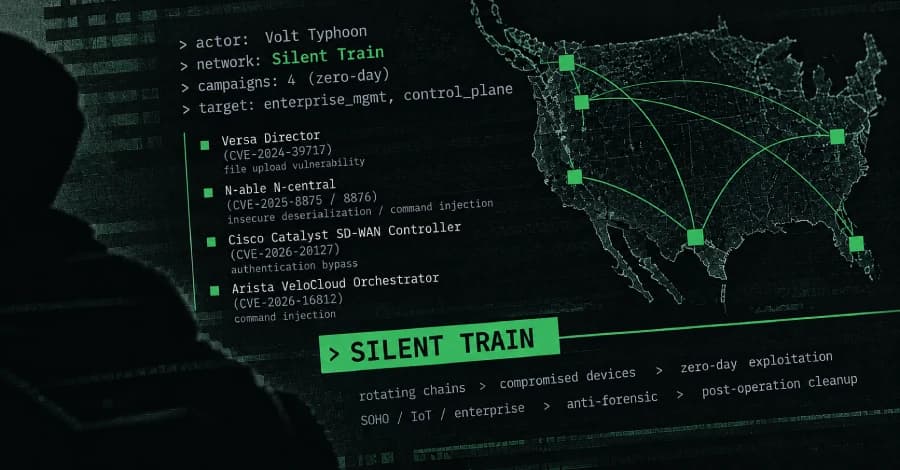
O grupo de espionagem Volt Typhoon, ligado à China, foi associado a uma rede de acesso encoberto chamada Silent Train, usada para explorar vulnerabilidades zero-day e obter acesso estratégico. Segundo a Lumen, a rede foi desarticulada.
O que aconteceu
De acordo com a Black Lotus Labs, braço de pesquisa da Lumen Technologies, o grupo de espionagem cibernética Volt Typhoon, associado à China, foi atribuído a uma rede de acesso encoberto batizada de Silent Train. A estrutura teria sido usada tanto para exploração de vulnerabilidades zero-day quanto para obtenção de acesso estratégico.
Segundo o relatório citado pelo The Hacker News, a Silent Train foi identificada pela primeira vez no fim de 2023 e opera com cadeias rotativas de infraestrutura comprometida, que inclui equipamentos SOHO (de pequenos escritórios e residências), dispositivos IoT e infraestrutura corporativa. O BleepingComputer descreve a Silent Train como um framework baseado em cadeias rotativas de dispositivos conectados, comprometidos sob demanda, usado inclusive em ataques zero-day contra sistemas de alto valor. A rede é descrita como já desarticulada.
Principais novidades
- A Silent Train é uma rede de acesso encoberto atribuída ao Volt Typhoon, grupo ligado à China.
- Segundo a Lumen Black Lotus Labs, foi identificada pela primeira vez no fim de 2023.
- Usa cadeias rotativas de dispositivos SOHO, IoT e infraestrutura corporativa comprometidos.
- Foi empregada em exploração de zero-day e para acesso estratégico.
- O título da fonte principal menciona quatro campanhas de exploração de zero-day.
- A rede é descrita como desarticulada.
Contexto técnico
Pelas descrições das fontes, o funcionamento se baseia em encadear dispositivos já comprometidos, que são trocados de forma rotativa. Isso permite que o tráfego do grupo passe por equipamentos intermediários, em vez de partir diretamente de uma infraestrutura própria. O BleepingComputer ressalta que esses dispositivos são comprometidos sob demanda.